ファイアウォールとDMZの仕組みを図解で説明 〜WAF、IDS、IPSとの違い〜
「ファイアウォール」と「DMZ」の役割を説明できますか?
外部からの攻撃を防ぐもの、くらいの理解の人も多いと思います。
しかし、ファイアウォールを入れるだけで全ての攻撃を防げるわけではありません。
ファイアウォールとDMZの仕組みについて、図を使って説明していきます。
ファイアウォールとは?
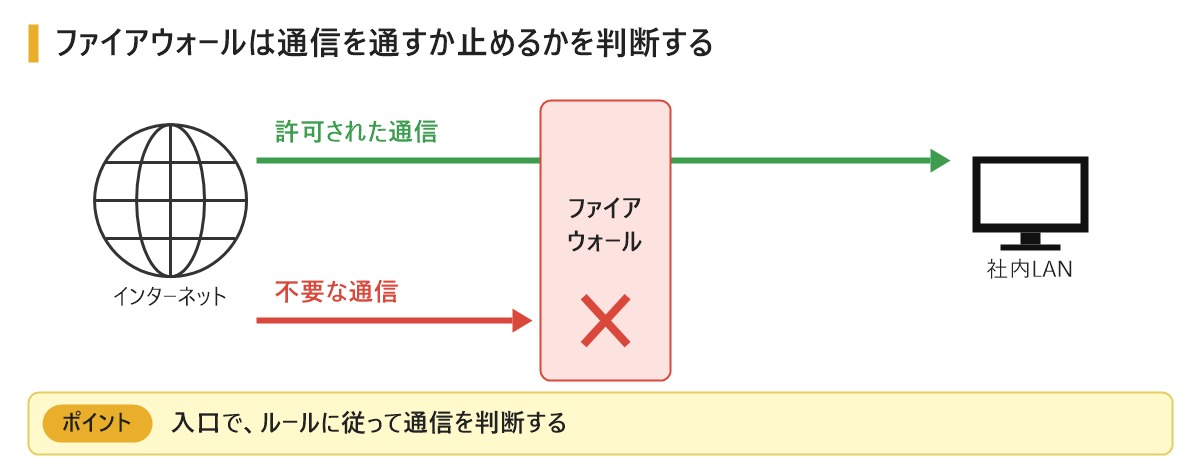
ファイアウォールは、決められたルールに従って、通信を通すか止めるかを判断する仕組みです。
会社の入口にいる警備員のようなものです。
インターネットと社内のネットワークの間に置いて、不要な通信を止めます。
パケットフィルタリング
ファイアウォールの基本は、パケットフィルタリングです。
通信のデータを見て、次のような情報でルールと照らし合わせます。
- 送信元のIPアドレス
- 宛先のIPアドレス
- プロトコル(TCP、UDPなど)
- ポート番号
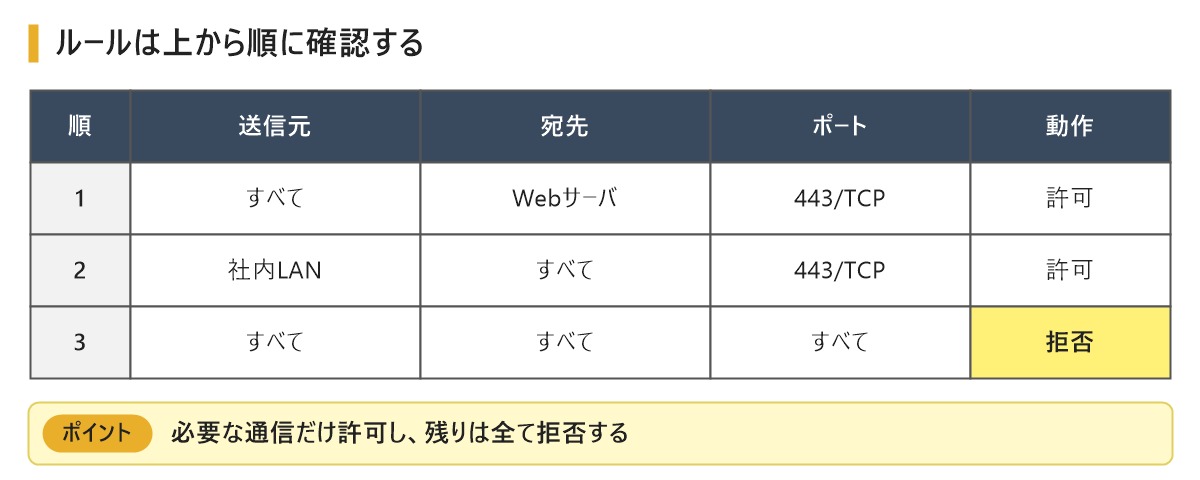
ルールは上から順に確認し、最初に一致したルールを適用する製品が一般的です。
最後には「どのルールにも一致しない通信は全て拒否する」というルールを置きます。
必要な通信だけを許可して、残りは全て拒否するのが基本の考え方です。
ステートフルインスペクション
社内のパソコンがWebサイトを見ると、Webサーバからの応答が返ってきます。
応答のために、外部からの通信を常に許可しておくのは危険です。
そこで、現在のファイアウォールは通信の状態を記録しています。
これを ステートフルインスペクションといいます。
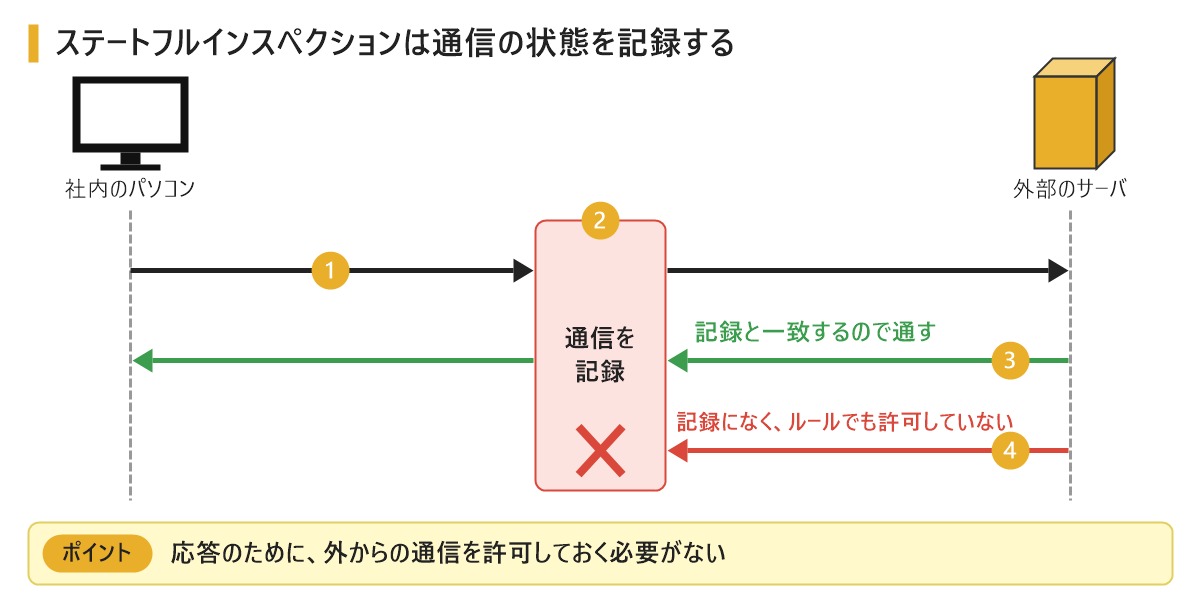
① 社内のパソコンがWebサーバへアクセスする
② ファイアウォールが、この通信を記録する
③ Webサーバからの応答は、記録と一致するので通す
④ 記録になく、ルールでも許可していない外部からの通信は止める
DMZとは?
会社のWebサーバやメールサーバは、インターネットからアクセスできる必要があります。
しかし、社内のネットワークにこれらのサーバを置くと、乗っ取られた時に社内全体が危険になります。
そこで、インターネットとも社内とも分けた区域を作ります。
この区域を DMZ(DeMilitarized Zone)といいます。
日本語では「非武装地帯」です。
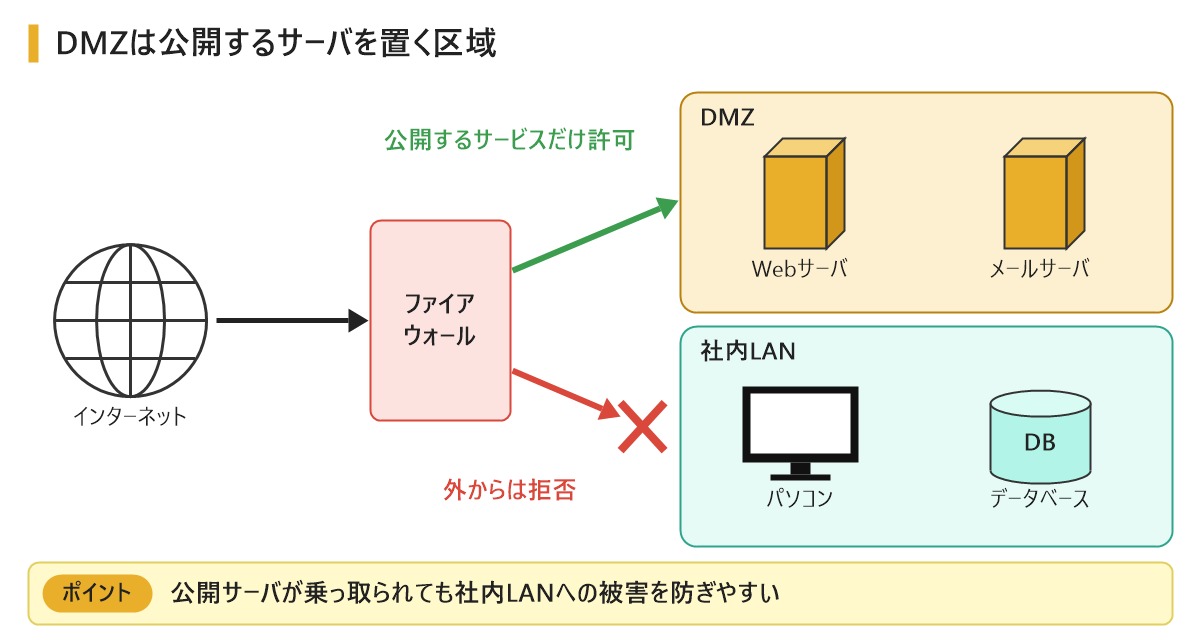
ファイアウォールで、3つの区域の間の通信を次のように制御します。
| 通信の向き | 扱い |
|---|---|
| インターネット → DMZ | 公開するサービスだけ許可 |
| インターネット → 社内LAN | 拒否 |
| DMZ → 社内LAN | 必要なものだけ許可 |
| 社内LAN → インターネット | 必要な範囲で許可 |
DMZのサーバが乗っ取られても、社内LANへの被害を防ぎやすくなります。
WAF、IDS、IPSとの違い
ファイアウォールは、主にIPアドレスとポート番号で判断します。
そのため、許可しているWebの通信の中に攻撃が含まれていても、基本のパケットフィルタリングでは見分けられません。
そこで、別の役割の仕組みを組み合わせます。
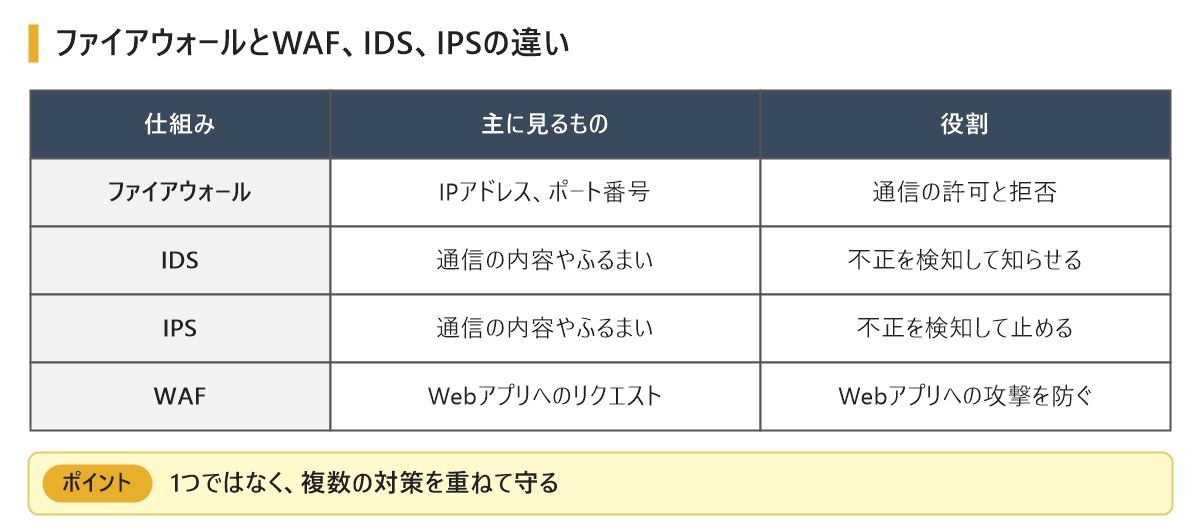
IDSは、不正な通信を検知して知らせます。
IPSは、検知した通信を止めることまで行います。
WAFは、SQLインジェクションのようなWebアプリケーションへの攻撃を防ぎます。
1つの仕組みで全てを守るのではなく、複数の対策を重ねて守ることが大切です。
まとめ
今回はファイアウォールとDMZの仕組みについて説明しました。
ファイアウォールは、ルールに従って通信を通すか止めるかを判断します。
DMZは、公開するサーバを社内LANから分けて置く区域です。
必要な通信だけを許可することと、複数の対策を重ねることを覚えておきましょう。
社外や別の拠点から社内のネットワークへ安全に接続する方法については、VPNの仕組みを図解で説明の記事で説明しています。
ポート番号については、TCPとUDPの仕組みを図解で説明も参考にしてください。