ランサムウェアの仕組みを図解で説明 〜感染の流れと対策〜
ランサムウェアが、どうやって会社のネットワークに入り込むか説明できますか?
ニュースで「ランサムウェアの被害でシステムが止まった」と聞くことが増えました。
IPAが毎年発表している「情報セキュリティ10大脅威 2026」でも、組織向けの1位は「ランサム攻撃による被害」です。
ランサムウェアの攻撃の流れと対策について、図を使って説明していきます。
ランサムウェアとは?
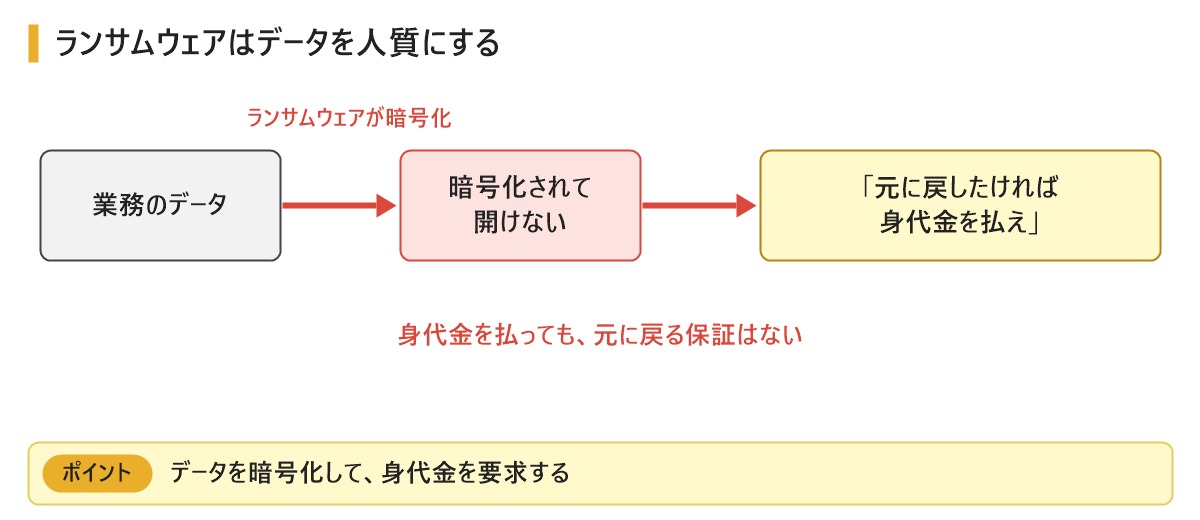
ランサムウェアは、データを暗号化して使えなくし、元に戻すことと引き換えに身代金を要求するマルウェア です。
「ランサム」は英語で身代金という意味です。
暗号化されたファイルは、攻撃者が持っている鍵がないと元に戻せません。
身代金を払っても、データが元に戻る保証はありません。
どこから入り込むのか
以前は、不特定多数にウイルス付きのメールを送り、開いた人のパソコンを暗号化する手口が中心でした。
最近は、特定の会社を狙って、ネットワークの入口から入り込む手口が多くなっています。
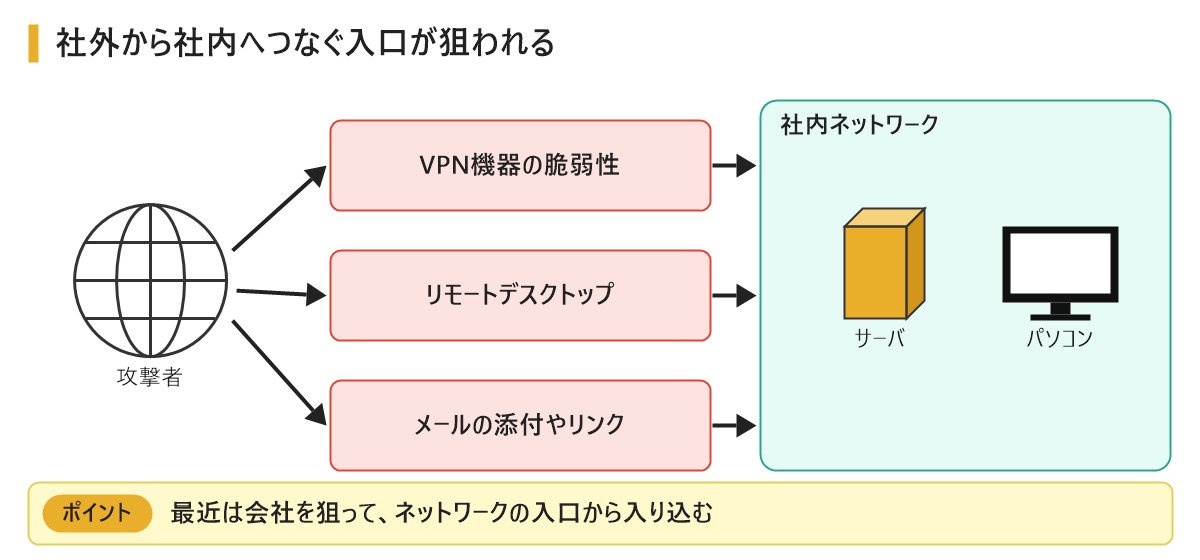
主な侵入の経路は、次の3つです。
- VPN機器の脆弱性: 修正されていない機器の弱点を突いて入り込む
- リモートデスクトップ: 推測しやすいパスワードや、漏れたパスワードでログインする
- メール: 添付ファイルやリンクを開かせて、パソコンを乗っ取る
社外から社内につなぐための入口が、攻撃者にとっても入口になっているのです。
攻撃の流れ
会社を狙った攻撃は、入り込んですぐに暗号化するわけではありません。
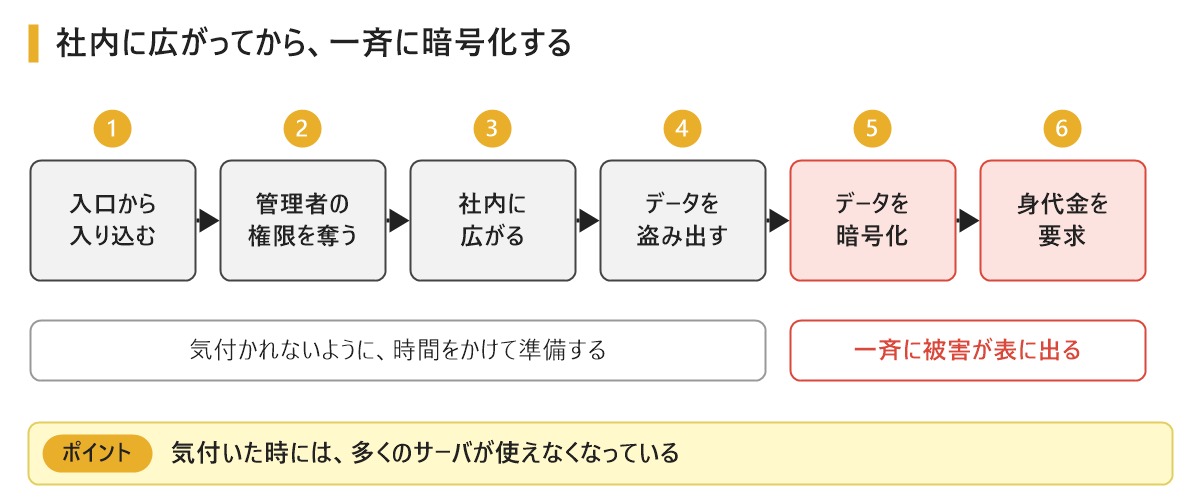
① ネットワークの入口から入り込む
② 管理者の権限を奪う
③ 社内のほかのサーバやパソコンへ広がる
④ 重要なデータを外部へ盗み出す
⑤ データを一斉に暗号化する
⑥ 身代金を要求する
時間をかけて社内に広がってから暗号化するので、気付いた時には多くのサーバが使えなくなっています。
バックアップのデータまで暗号化されたり、消されたりすることもあります。
二重脅迫
最近のランサムウェアは、暗号化の前にデータを盗み出します。
そのうえで、「身代金を払わなければ、盗んだデータを公開する」と脅します。
これを 二重脅迫 といいます。
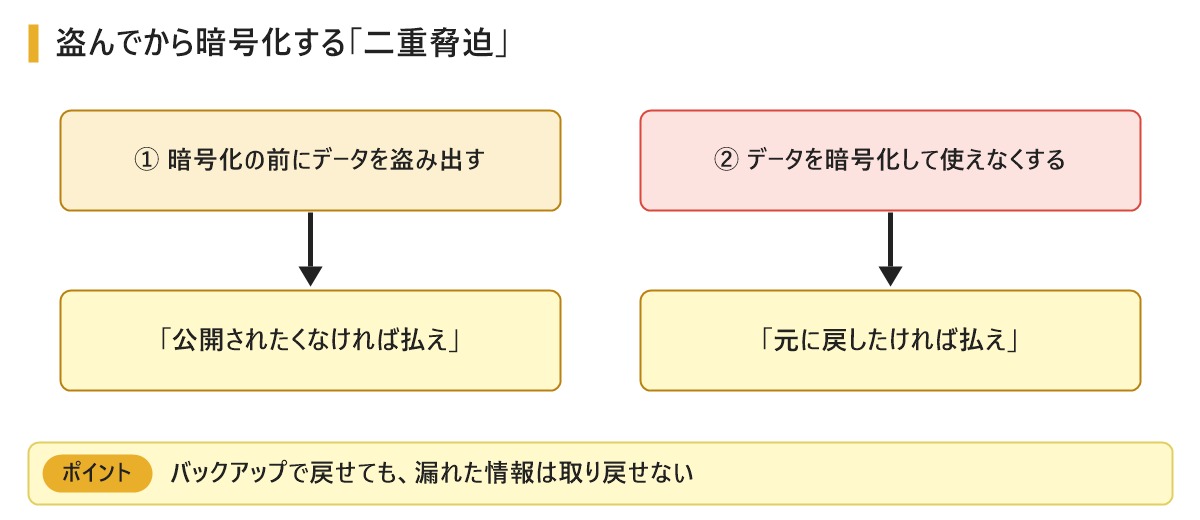
バックアップからデータを戻せても、情報が漏れる被害は防げません。
そのため、入り込ませないことと、広がらせないこと が大切です。
対策
対策は、攻撃の流れのどこで止めるかで考えると整理しやすくなります。
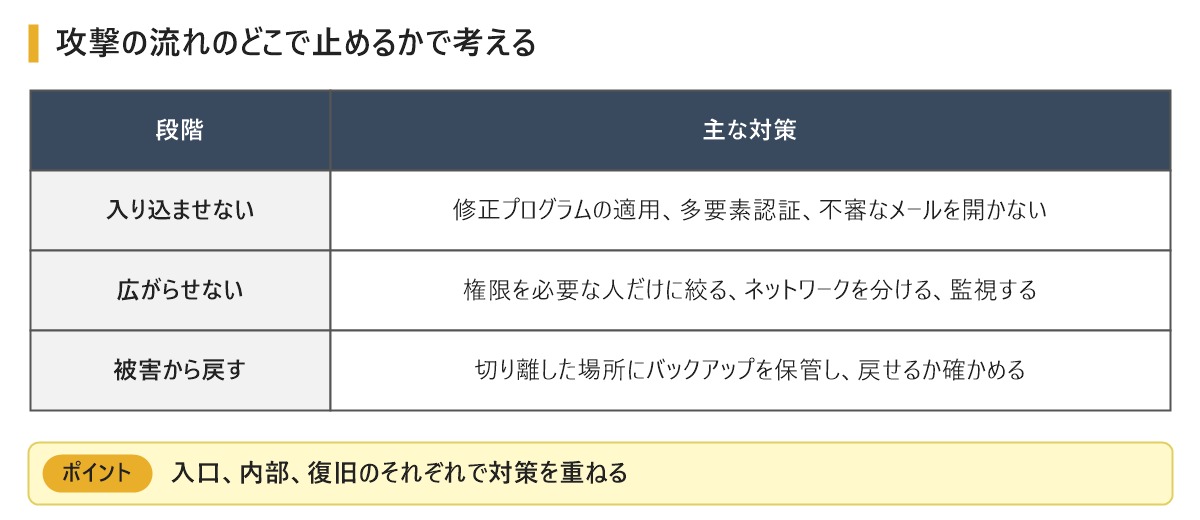
| 段階 | 主な対策 |
|---|---|
| 入り込ませない | VPN機器などの修正プログラムを早く適用する、多要素認証を使う、不審なメールを開かない |
| 広がらせない | 管理者の権限を必要な人だけに絞る、ネットワークを分ける、不審な動きを監視する |
| 被害から戻す | ネットワークから切り離した場所にバックアップを保管し、戻せるか定期的に確かめる |
1つの対策だけで全てを防ぐことはできません。
入口、内部、復旧のそれぞれで対策を重ねる ことが大切です。
まとめ
今回はランサムウェアの仕組みについて説明しました。
ランサムウェアは、データを暗号化して身代金を要求するマルウェアです。
最近は、VPN機器などの入口から入り込み、社内に広がってからデータを盗んで暗号化する手口が多くなっています。
修正プログラムの適用や多要素認証で入り込ませないこと、被害が広がらないように備えておくことを覚えておきましょう。
社外から社内のネットワークへ接続するVPNについては、VPNの仕組みを図解で説明の記事で説明しています。
ネットワークの入口を守る仕組みについては、ファイアウォールとDMZの仕組みを図解で説明の記事で説明しています。
Webアプリを狙った代表的な攻撃については、SQLインジェクション・XSS・CSRFの仕組みを図解で説明の記事で説明しています。