ポート番号とは?仕組みを図解で説明〜IPアドレスとの関係とよく使う番号の一覧〜
先輩に「443番を開けておいて」と言われたら、何を開けるのか説明できますか?
ポート番号は、1台のコンピュータの中で、どのサービス(アプリ)宛ての通信かを見分ける番号 です。443番は、HTTPS(暗号化したWeb)の番号です。「開ける」とは、通信の関所のファイアウォールで、443番宛ての通信を通すことです。
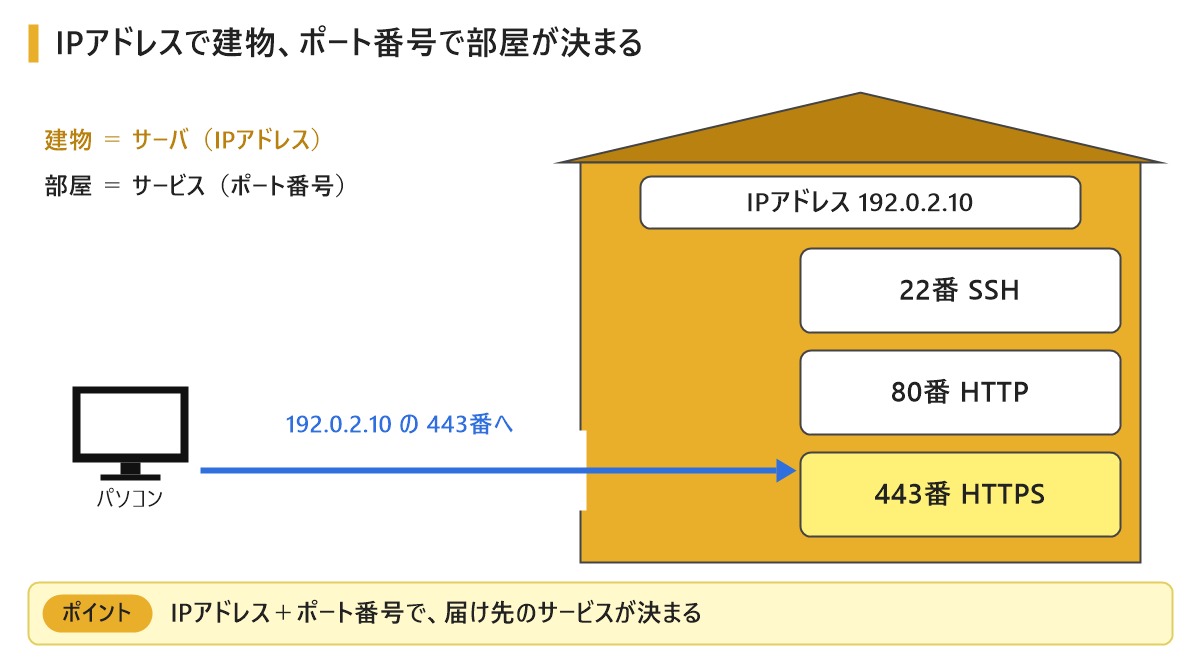
IP(Internet Protocol)アドレスは知っていても、その後ろに付く番号はよく分からない、という人も多いと思います。ポート番号の仕組みと、よく使う番号、ファイアウォールで「ポートを開ける」の意味を、図を使って説明します。
目次
ポート番号とは?
この節では、ポート番号の要点5つと、パソコンの差し込み口の「ポート」との違いが分かります。
- IPアドレスが建物の住所なら、ポート番号は部屋番号
- 番号は0〜65535で、データの届け方の決まりごとのTCP(Transmission Control Protocol)とUDP(User Datagram Protocol)がそれぞれ別に持っている
- 0〜1023はウェルノウンポート。遠隔操作のSSH(Secure Shell)の22番、暗号化したWebのHTTPS(Hypertext Transfer Protocol Secure)の443番など、よく使うサービスに割り当てられている
- 通信には送信元と宛先のポート番号があり、クライアント(通信を始める側。ブラウザを使うパソコンなど)側は一時的な番号を使う
- ファイアウォールで「ポートを開ける」とは、その番号宛ての通信を通すルールを作ること
パソコンの裏にある、家や会社の中のネットワークにつなぐLAN(Local Area Network)ケーブルの差し込み口も「ポート」と呼びます。
ですが、この記事のポート番号は、それとは別のものです。ポート番号は、ソフトウェアが通信を見分けるために使う番号 で、目には見えません。
なぜポート番号が必要なのか
1台のサーバで、Webサーバ、メールサーバ、SSHなど、いくつものサービスを動かすことはよくあります。
IPアドレスだけでは、そのサーバまでは届いても、中のどのサービスに渡せばよいかが分かりません。
そこで、サービスごとに決まったポート番号で待ち受けます。「待ち受ける」とは、その番号宛ての通信を受け取れるように準備しておくことです。
クライアント側も同じです。ブラウザとメールソフトを同時に使っていても、返ってきたデータがそれぞれのアプリに正しく届くのは、ポート番号で見分けているからです。
ポート番号は、URL(Uniform Resource Locator)に書くこともできます。
https://example.com:8443/「:」の後ろの8443がポート番号です。HTTP(Hypertext Transfer Protocol)の80番と、HTTPSの443番は、書かずに省略できます。普段のURLに番号が見えないのは、このためです。
TCPとUDPとポート番号
ポート番号は、TCPとUDPのヘッダに入っている16ビットの番号 です。ヘッダは、データの先頭に付ける、宛先などの情報です。
16ビットで表せる数は2の16乗=65,536通りなので、0〜65535の番号を表せます(0番は予約されていて、通常の通信では使いません)。
TCPとUDPの違いについては、TCPとUDPの仕組みを図解で説明で説明しています。
TCPとUDPは、それぞれ別にポート番号を持っています。TCPの53番とUDPの53番は、別の出入り口 です。
多くのサービスは、TCPかUDPのどちらかを使います。DNS(Domain Name System)のように、両方を使うものもあります。
そのため、ポート番号を伝える時は「TCPの443番」のように、プロトコルも一緒に書くと正確です。ファイアウォールの設定でも、TCPかUDPかを選びます。
なお、pingで使うICMP(Internet Control Message Protocol)にはポート番号がありません。ICMPについては、pingとtracerouteの仕組みを図解で説明で説明しています。
ポート番号の範囲と区分
ポート番号は、インターネットで使う番号を管理している IANA(Internet Assigned Numbers Authority) が、3つの範囲に分けています。
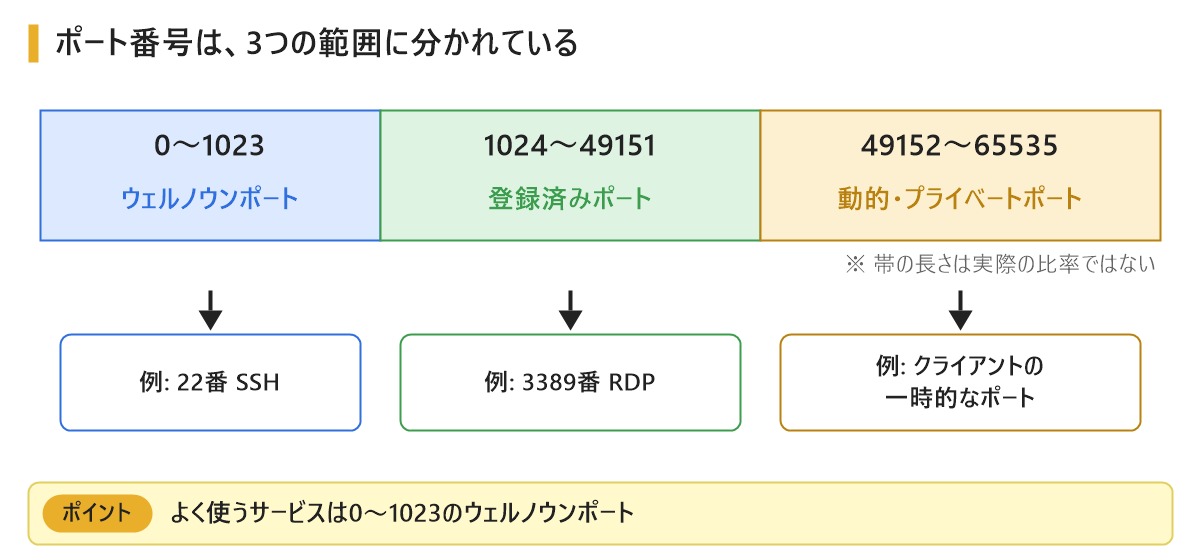
ウェルノウンポート(0〜1023)
SSHやHTTPなど、代表的なサービスのために割り当てられた番号 です。今の規格(RFC 6335)では「システムポート(System Ports)」とも呼びます。
LinuxなどのUNIX系のOS(Operating System)では、1023番以下の番号で待ち受けるには、通常は管理者(root)の権限が必要です。
登録済みポート(1024〜49151)
特定のアプリや製品のために、IANAに登録できる範囲の番号 です。範囲の番号が全て登録されているわけではありません。今の規格では「ユーザーポート(User Ports)」とも呼びます。
Windowsのリモートデスクトップ(RDP:Remote Desktop Protocol)の3389番が、この範囲に入ります。
登録は「このサービスはこの番号を使う」という目安です。登録済みの番号を、別のソフトが使えなくなるわけではありません。
動的・プライベートポート(49152〜65535)
どのサービスにも登録されない番号 です。クライアントが一時的に使う番号などに使われます。今の規格では「ダイナミックポート(Dynamic Ports)」とも呼びます。
よく使うポート番号
| 番号 | プロトコル | TCP/UDP | 用途 |
|---|---|---|---|
| 20 | FTP(データ) | TCP | ファイルの中身の転送(アクティブモード) |
| 21 | FTP(制御) | TCP | ログインや命令のやり取り |
| 22 | SSH | TCP | 暗号化した遠隔操作。SFTP、SCPも使う |
| 23 | Telnet | TCP | 暗号化しない遠隔操作 |
| 25 | SMTP | TCP | メールの送信(主にサーバ同士) |
| 53 | DNS | UDP、TCP | 名前解決 |
| 67、68 | DHCP | UDP | IPアドレスの自動設定(67はサーバ、68はクライアント) |
| 80 | HTTP | TCP | Webの閲覧 |
| 110 | POP3 | TCP | メールの受信 |
| 123 | NTP | UDP | 時刻合わせ |
| 143 | IMAP | TCP | メールの受信(サーバにメールを残す) |
| 443 | HTTPS | TCP、UDP | 暗号化したWebの閲覧 |
| 587 | SMTP | TCP | メールソフトからの送信 |
| 3389 | RDP | TCP、UDP | Windowsのリモートデスクトップ |
試験に向けて、まず覚えておきたいのは、次の番号です。
- 20・21番: FTP(File Transfer Protocol)
- 22番: SSH
- 23番: Telnet
- 25番: SMTP(Simple Mail Transfer Protocol)
- 53番: DNS
- 80番: HTTP
- 110番: POP3(Post Office Protocol version 3)
- 143番: IMAP(Internet Message Access Protocol)
- 443番: HTTPS
表の中で、いくつか補足しておきます。
443番は普段はTCPで、UDPを使うのは新しいHTTP/3の時です。3389番のリモートデスクトップは、TCPを基本に、UDPも合わせて使います。
FTPの20番は、アクティブモードでファイルの中身を送る時の番号です。パッシブモードでは20番ではなく、サーバが通知した番号を使います。2つのモードの違いは、FTPの仕組みを図解で説明で説明しています。
SSHとTelnetの違いは、SSHとは?仕組みを図解で説明で説明しています。
メールソフトからメールを送る時は、25番ではなく、送信の受付用の587番(サブミッションポート)を使うのが基本です。迷惑メール対策のため、家庭向けの回線から、プロバイダのメールサーバ以外の25番への送信を止めているプロバイダも多くあります(OP25B:Outbound Port 25 Blocking)。
メールの受信を暗号化する時は、IMAPは993番、POP3は995番を使うのが一般的です。SMTP・POP3・IMAPの役割は、メールの送信と受信の仕組みを図解で解説で説明しています。
DNSが53番でUDPとTCPを使い分ける理由は、DNSの仕組みを図解で説明で説明しています。
送信元ポートと宛先ポート
通信のデータには、送信元のポート番号と、宛先のポート番号の両方 が入っています。
サーバ側の宛先ポートは、443番のような決まった番号です。
一方で、クライアント側の送信元ポートは、通信を始める時にOSが空いている番号を一時的に割り当てます。 この番号を「一時ポート(エフェメラルポート)」と呼びます。
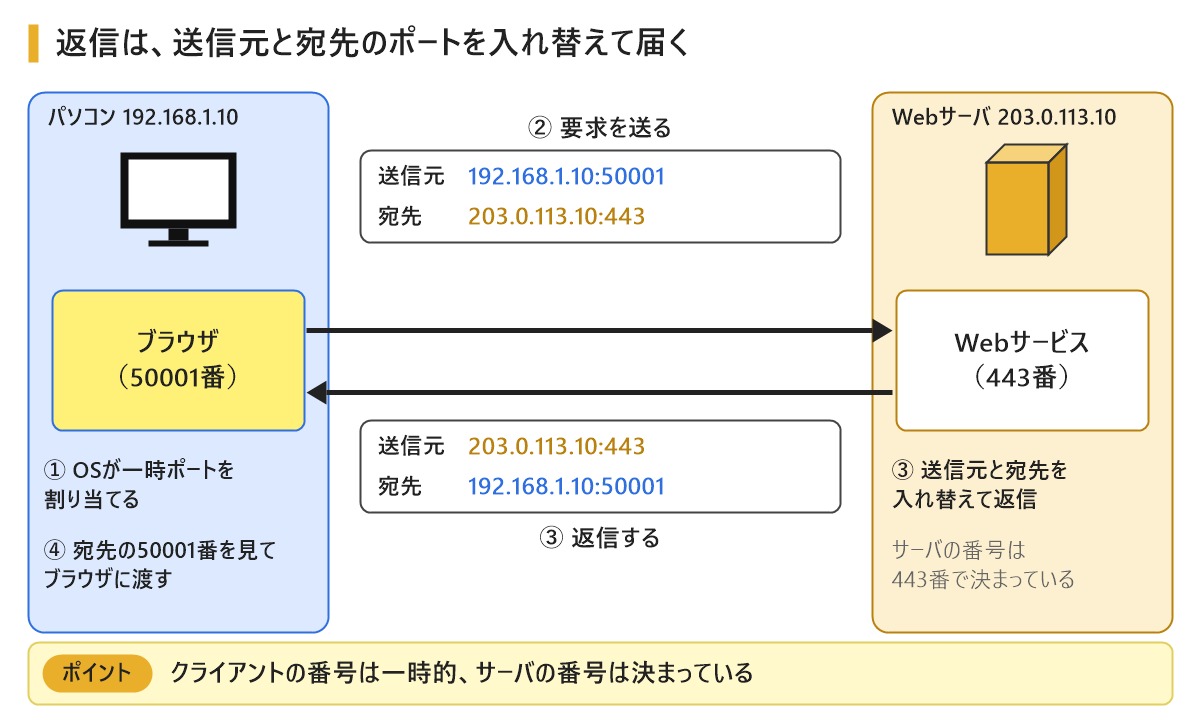
① ブラウザが通信を始める時、OSが一時ポート(図では50001番)を割り当てる
② パソコンが、送信元を50001番、宛先をWebサーバの443番にして、要求を送る
③ Webサーバが、送信元と宛先を入れ替えて(送信元443番、宛先50001番)返信する
④ パソコンが、宛先の50001番を見て、返信をブラウザに渡す
一時ポートの範囲は、OSによって違います。Windowsは標準で49152〜65535を使い、Linuxは標準で32768〜60999を使います。
前に、ブラウザとメールソフトを同時に使っても、返ってきたデータが混ざらないと書きました。これは、アプリごとに送信元のポート番号が違うから です。
通信は、送信元のIPアドレスとポート番号、宛先のIPアドレスとポート番号、プロトコルの5つの組み合わせで見分けられています。
家のルータは、送信元のポート番号も書き換えて、1つのグローバルIPアドレスを家の中の何台ものパソコンで共有しています。この仕組み(NAPT:Network Address Port Translation)は、NATの仕組みを図解で説明で説明しています。
自分で確かめてみよう
Windowsでは、自分のパソコンの一時ポートを見ることができます。次の netstat で見えるのは、ルータが書き換える前の、パソコン自身の番号です。
スタートメニューで「cmd」と打ってコマンドプロンプトを開き、次のように打つと、今の通信の、自分側(ローカル アドレス)と相手側(外部アドレス)のIPアドレスとポート番号を一覧で見られます。
netstat -an状態が ESTABLISHED の行(今つながっている通信)で、「ローカル アドレス」の最後の「:」の後ろが49152以上の番号なら、それが一時ポートです。TCPで待ち受け中のポートは、状態が LISTENING と表示されます。
ファイアウォールでポートを開ける・閉じる
ファイアウォールで「ポートを開ける」とは、「TCPの443番宛ての通信は通す」のように、その番号宛ての通信を許可するルールを作ること です。
このように、IPアドレスやポート番号などを見て、通信を通すか止めるかを決める仕組みを「パケットフィルタリング」と呼びます。
「閉じる」は、その番号宛ての通信を通さないことです。必要なポートだけを開けて、残りは閉じておくのが基本です。
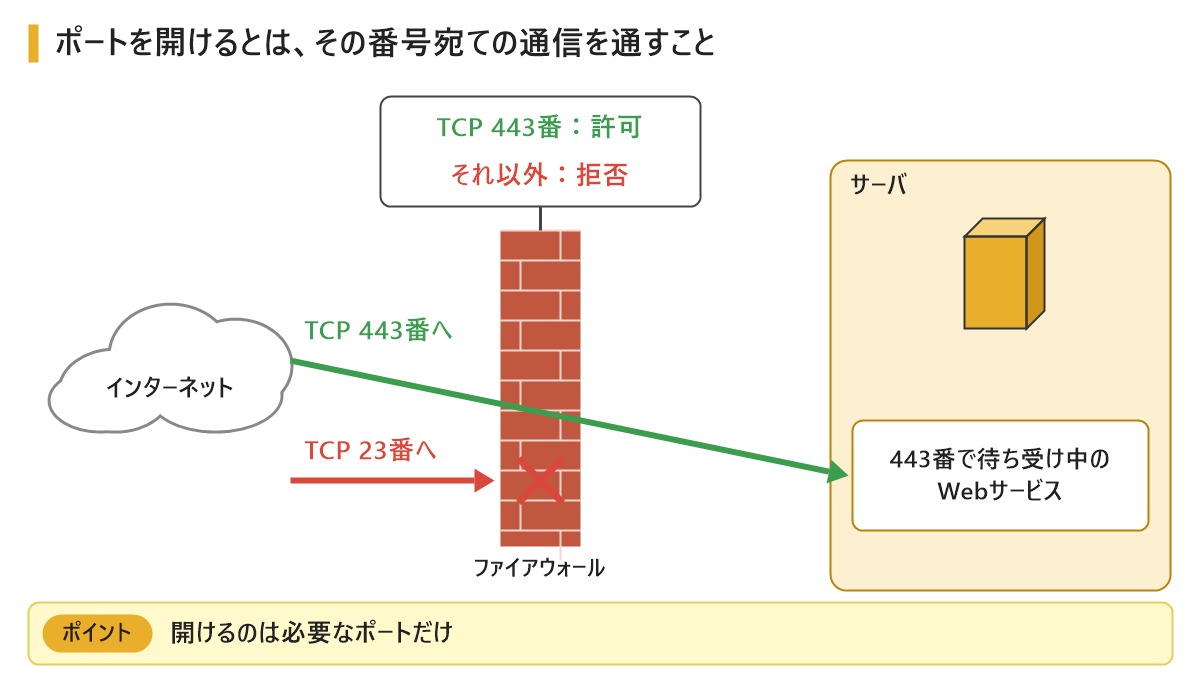
つながらない時は2つに分けて確かめる
ここで大切なのは、ポートを開けるだけではつながらない ことです。
その番号で待ち受けるサービスが動いていなければ、通信は届いても受け取る相手がいません。反対に、サービスが動いていても、ファイアウォールで閉じていればつながりません。
つながらない時は、「サービスが動いているか」と「ポートが開いているか」を分けて確かめましょう。
ファイアウォールは、パソコン自身(Windowsでは Windows Defender ファイアウォール)にも、ルータにもあります。
私も、家の Windows 11 に FTP サーバを立てた時に、ファイアウォールでポートを開けました。最初はどうポートを開ければよいか分からず、何回か試しました。本当にファイアウォールで止められているのかを確かめるために、ファイアウォールを一時的に無効にして切り分けたこともあります。最後は正しいポートを設定して、無事につながりました。
ファイアウォールを無効にして切り分ける時は、確かめたらすぐに元に戻しましょう。 無効のまま放置すると、全てのポートが守られていない状態になります。会社のパソコンやサーバでは、自分の判断で無効にしないでください。
FTPは、制御用の21番に加えて、ファイルの中身を送る転送用のコネクションでも別のポートを使うので、開けるポートで迷いやすいプロトコルです。どのポートを使うかは、FTPの仕組みを図解で説明のアクティブモードとパッシブモードの説明を見てください。
家のルータでポートを開ける
家の外から家の中の機器につなぐには、ルータで、外から来た通信を通し、家の中のどの機器に届けるかを決める設定が必要です。これを「ポートの穴あけ」(ポート開放)と呼ぶこともあります。
一方で、家や会社の中から外のWebサイトを見る時の返信のために、ポートを開ける必要はありません。最近のファイアウォールは、中から始めた通信を記録しておき、その返信を通してくれるからです。この仕組み(ステートフルインスペクション)は、ファイアウォールとDMZの仕組みを図解で説明で説明しています。
また、自宅のルータ(ヤマハのRTX1210)では、外出先からVPN(Virtual Private Network)でつなぐために、必要なポートの穴あけをしています。開ける番号やプロトコルは、VPNの方式によって決まります。VPNについては、VPNの仕組みを図解で説明で説明しています。
開けたポートは、インターネットからの攻撃の入口にもなります。使わなくなったポートは閉じておきましょう。
ポート番号を変える意味と限界
サービスのポート番号は、設定で標準以外の番号に変えられます。よくあるのは、SSHを22番から別の番号に変える例です。
標準の番号を狙った機械的なログインの試行は多いので、番号を変えると、そうした試行が減ってログが見やすくなります。
ただし、ポート番号を変えても、サービスを隠したことにはなりません。
どのポートが開いているかを順に調べる「ポートスキャン」をすれば、番号を変えたサービスも見つかります。見つかってしまえば、守っているのは認証の強さです。
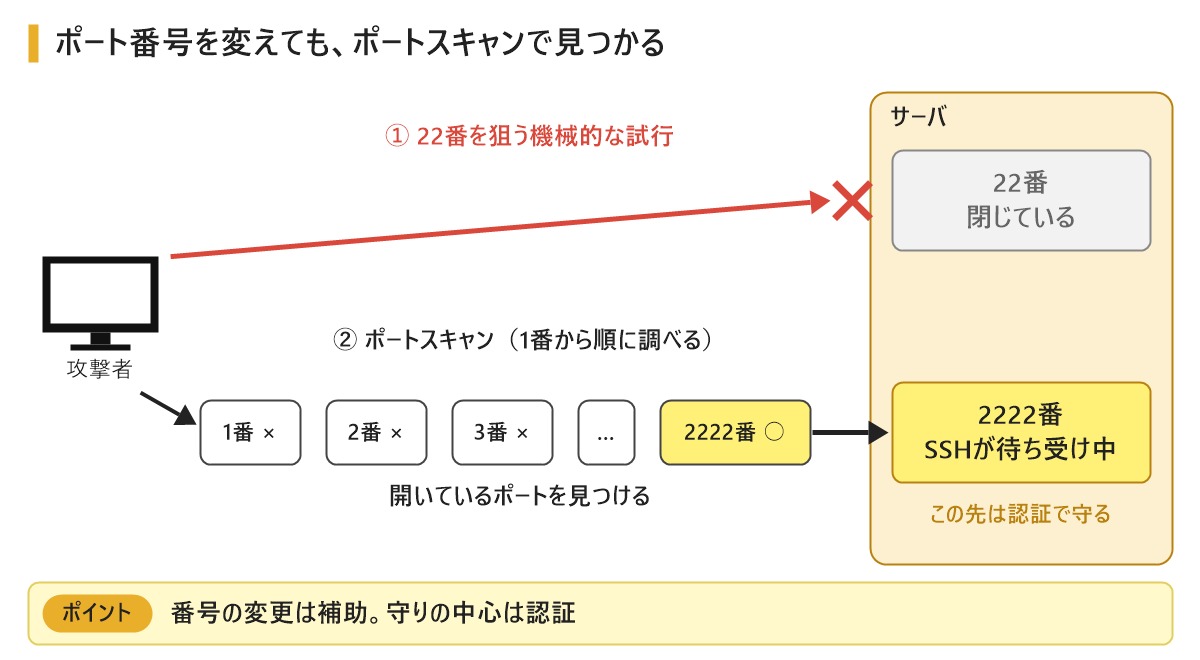
そのため、番号の変更は補助と考え、SSHなら公開鍵認証を使うなどの対策と組み合わせます。
番号を変える時は、次のことに気をつけましょう。
- クライアント側でも、変えた番号を指定して接続する(SSHなら
ssh -p 2222 user@example.comのように指定) - ファイアウォールのルールも、新しい番号に合わせて変える
- 他のサービスが使っている番号と重ならないようにする
ポートスキャンは、自分が管理しているサーバを確かめるために使うものです。許可なく他人のサーバに行うのはやめましょう。
まとめ
今回はポート番号の仕組みについて説明しました。
ポート番号は、コンピュータの中のどのサービス宛ての通信かを見分ける番号で、IPアドレスと組み合わせて届け先が決まります。
基本情報技術者試験に向けては、次の点を押さえておきましょう。
- ポート番号は、TCPとUDPのヘッダにある0〜65535の番号
- 0〜1023がウェルノウンポート、1024〜49151が登録済みポート、49152〜65535が動的・プライベートポート
- 主な番号は、FTPが20・21番、SSHが22番、Telnetが23番、SMTPが25番、DNSが53番、HTTPが80番、POP3が110番、IMAPが143番、HTTPSが443番
- クライアントは一時ポートを送信元に使い、サーバは決まった番号で待ち受ける
- NAPTは、IPアドレスに加えてポート番号も変換する
- ファイアウォールのパケットフィルタリングは、IPアドレスやポート番号などで通すか止めるかを判断する
明日、先輩に「443番を開けておいて」と言われたら、「443番はHTTPSが使うポート番号なので、ファイアウォールで443番宛ての通信を通すんですね」と言えます。開ける前に、TCPかUDPか、何番か、なぜ開けるのかを確かめてみてください。